

Nameshield se place au coeur de l’automatisation des certificats numériques
Face à la réduction de la durée de validité des certificats, à 47 jours, l’automatisation de leur gestion (de la commande à l’installation) est un prérequis indispensable pour limiter les interventions humaines et les risques associés.
Nameshield connecte l’ensemble des briques logicielles et fonctionnelles indispensables (CLM, ACME, AC et DNS) pour automatiser le cycle de vie ds certificats et limite la charge manuelle.
Réduction de la durée de vie des certificats à 47 jours
Poussée par le CA/B Forum pour renforcer la sécurité du web, la fréquence de renouvellement des certificats SSL/TLS va s’accélérer drastiquement dans les prochaines années.
Le nouveau calendrier règlementaire et ses impacts :
- Depuis le 15 mars 2026 : la durée maximale des certificats TLS est limitée à 200 jours.
- Le 15 mars 2027 : cette durée sera ramenée à 100 jours
- Le 15 mars 2029 : nouvelle réduction à 47 jours
- Entre mars 2026 et mars 2029 : la durée du challenge DCV (validation du domaine), sera de son côté restreinte à 10 jours, imposant la maîtrise de la brique DNS
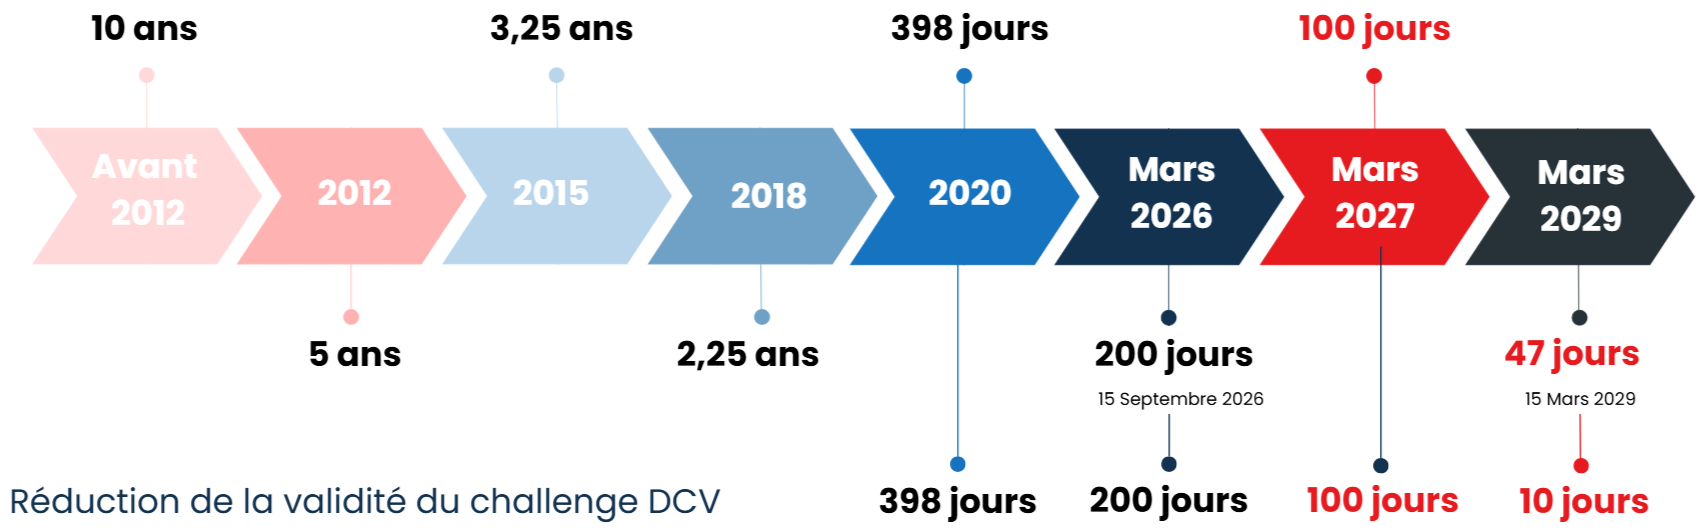
L‘impact opérationel : Le passage à 47 jours pour les certificats et à 10 jours pour le challenge DCV va multiplier par huit la charge de travail administrative et technique.
La gestion manuelle est désormais obsolète : l’automatisation des certificats est la seule réponse durable pour éviter les expirations accidentelles et les pannes de service.
Nameshield : un positionnement unique sur le marché
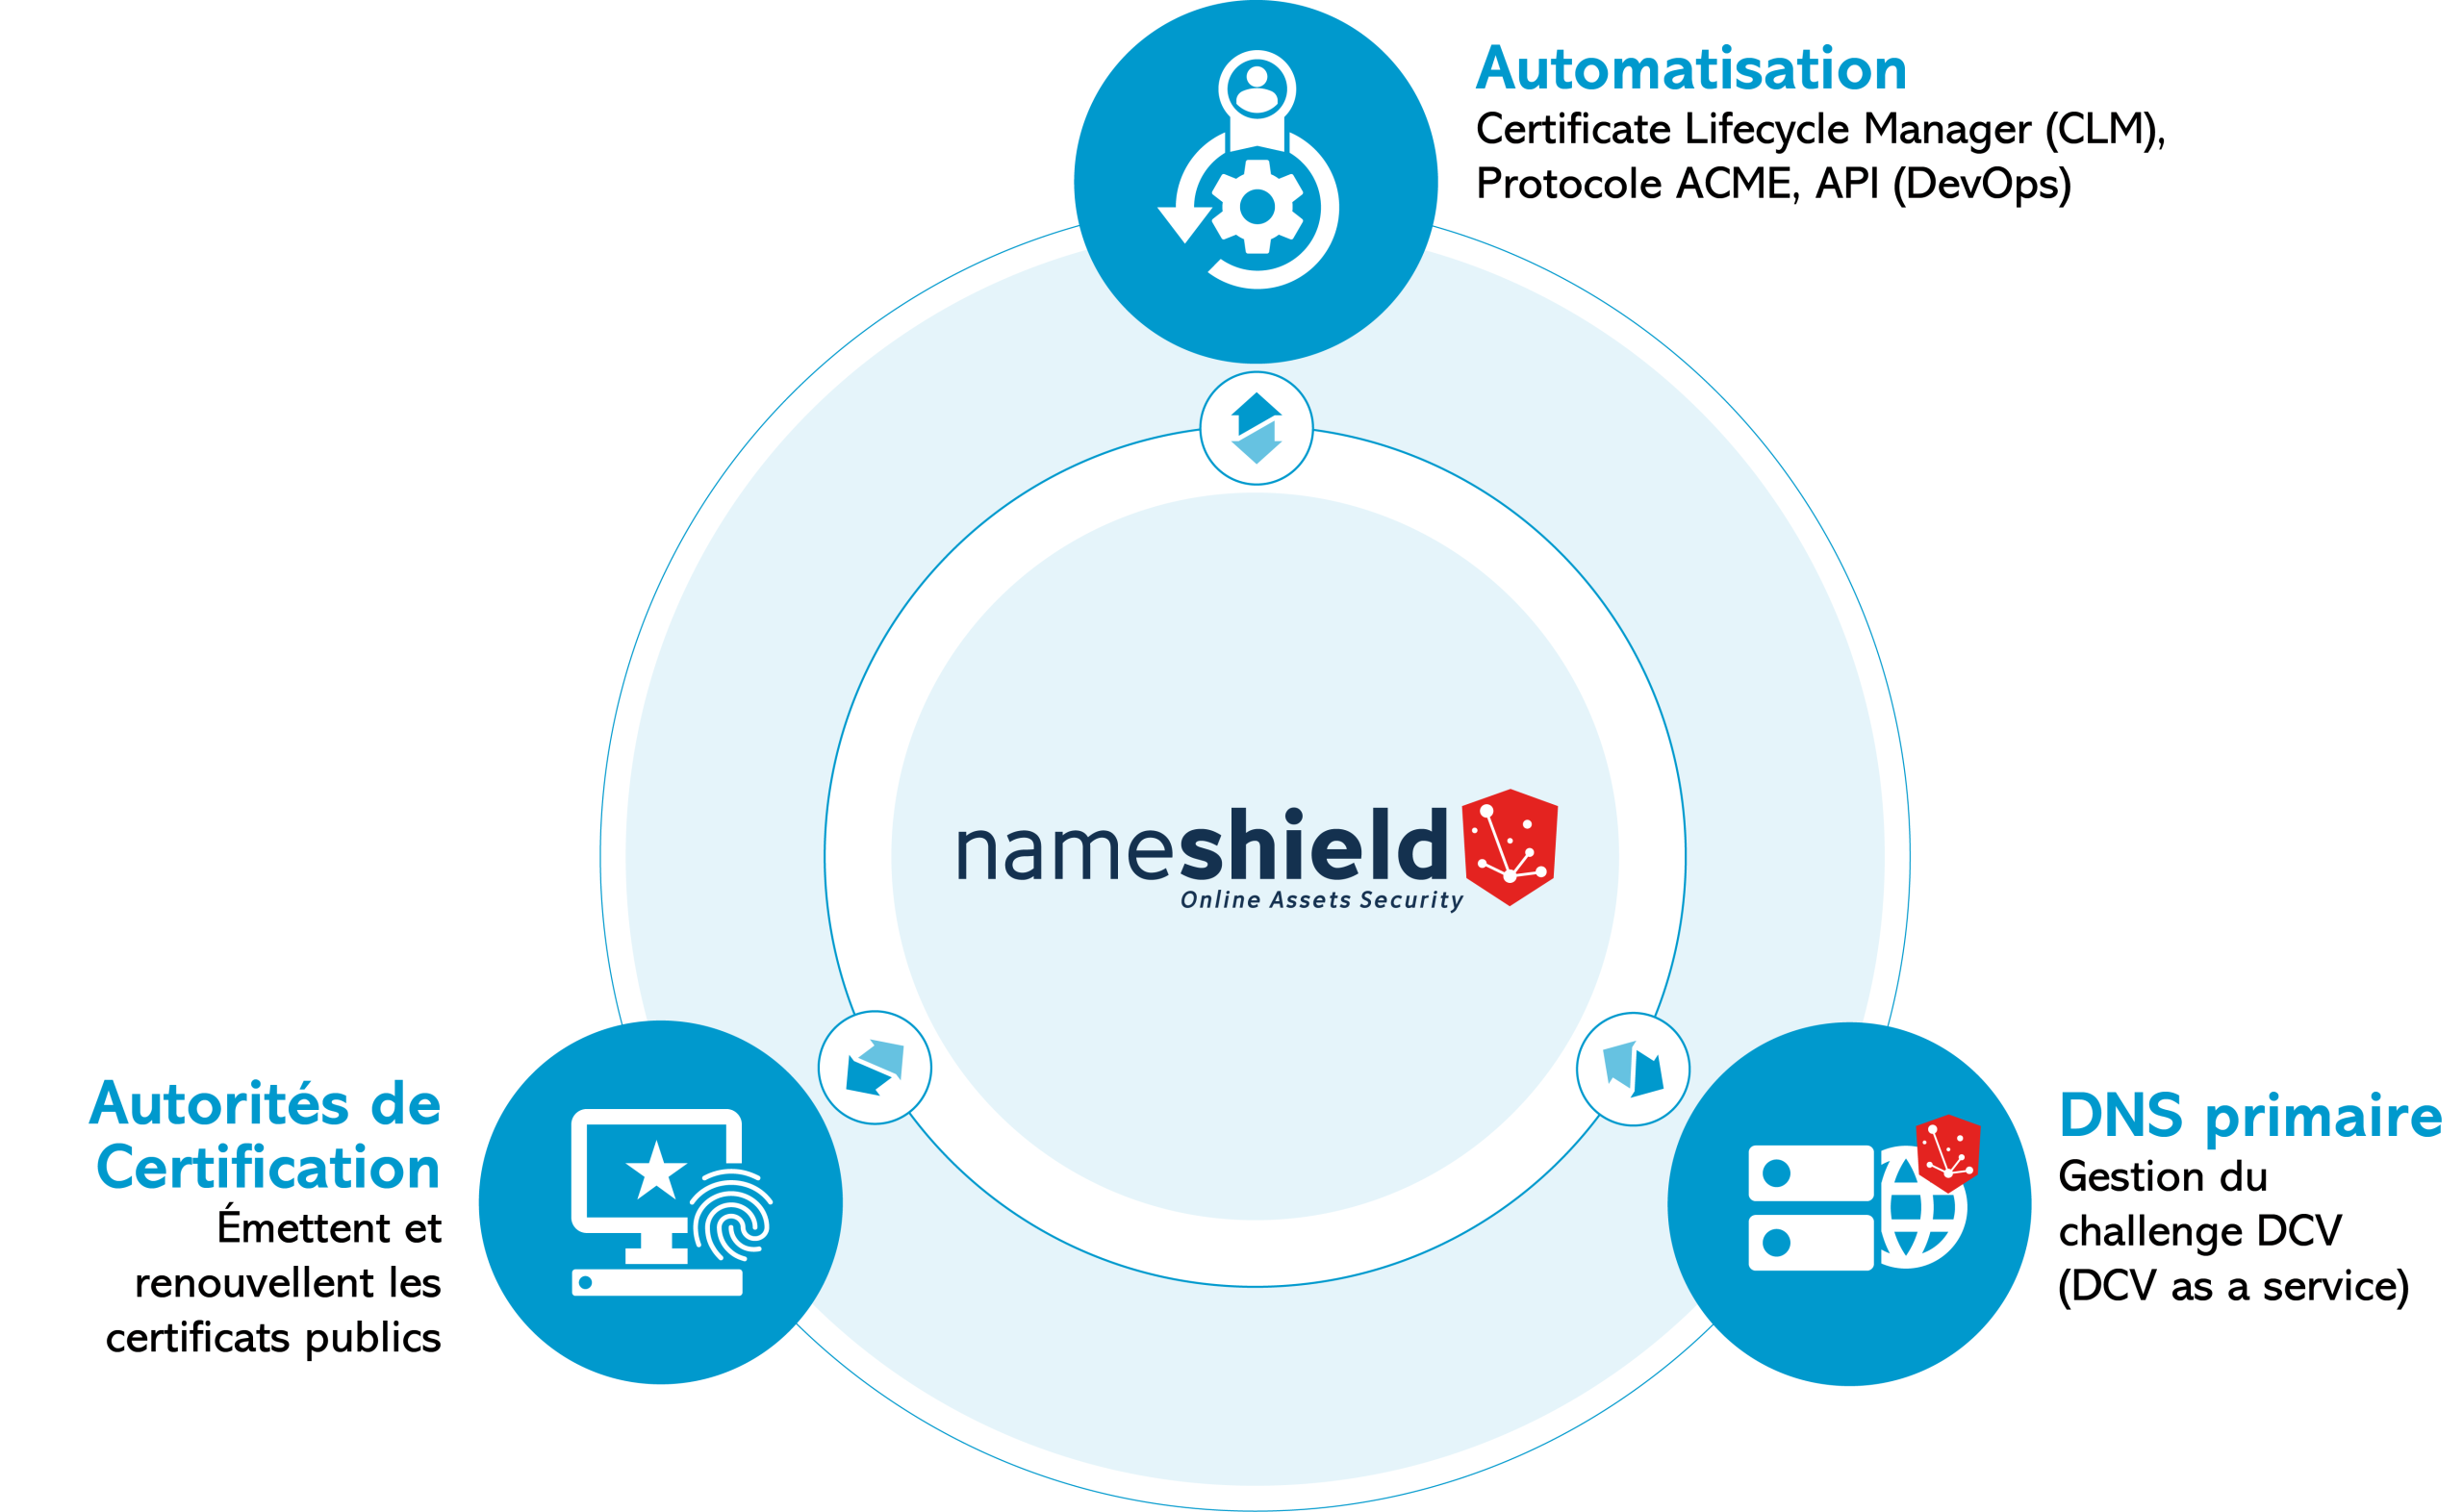
Nameshield a un positionnement unique sur le marché en connectant simultanément les trois briques indispensables à l’automatisation des certificats publics :
Brique automatisation : Nameshield dispose de connecteurs vers les principaux éditeurs CLM du marché et d’un service ACME.
Brique Autorités de Certification : Nameshield est connecté directement avec 7 autorités de certification pour gérer tous les processus d’authentification.
Brique DNS : Nameshield gère le DNS Primaire de ses clients pour la validation DCV totalement automatisée et fournit le service DCV as a service pour les autres configurations DNS.
Une relation stratégique avec les éditeurs CLM
Le CLM (Certificate Lifecycle Management) est la solution logicielle idéale pour gérer l’ensemble du cycle de vie des certificats numériques (inventaire, stratégie de gestion, commande et déploiement) afin de sécuriser les processus et prévenir les interruptions de service.
Pour les entreprises gérant des parcs informatiques complexes, l’automatisation de la gestion des certificats s’appuie sur une synergie parfaite entre le logiciel CLM et notre infrastructure :
- Cartographie complète des certificats publics et privés
- Pilotage centralisé de la stratégie de gestion
- Interconnexion fluide entre vos SI et Nameshield
- Commande automatique de vos certificats publics chez Nameshield
- Déploiement sur l’ensemble des instances
Notre réseau d’éditeurs CLM :
Notre service ACME (Automated Certificate Management Environement)
Le protocole ACME est le standard qui permet des échanges sécurisés et automatisés entre vos serveurs et les Autorités de Certification (AC).
Les atouts du service ACME de Nameshield :
Serveur ACME dédié
Nameshield propose un serveur ACME permettant la délivrance en automatique de certificats.
Compatibilité
Compatible avec les clients ACME standards du marché, il s’intègre facilement sur vos serveurs web.
Automatisation
Emission, vérification et installation automatique avant expiration de vos certificats.
Maîtrise de la brique DNS pour le challenge DCV
Nameshield propose le Domain Control Validation (DCV) as a service afin d’automatiser la gestion des certificats en proposant une validation centralisée, supprimant les tâches manuelles, et en assurant une automatisation en temps réel pour l’émission et le renouvellement. Cela permet une conformité aux nouvelles normes industrielles et aux durées de validité réduites imposées par le régulateur forum CA/Browser.
L’enjeu de la brique DNS : avec un délai de réutilisation du challenge DCV réduit à 10 jours en 2029, la pré-validation des noms de domaine sera très limitée et leur revalidation quasiment imposée à chaque commande.
Avantages de Nameshield pour gérer le challenge DCV :
- Le dépôt des jetons de contrôle (TXT ou CNAME) sur votre zone DNS s’effectue automatiquement, évitant les manipulations manuelles.
- La preuve de propriété du domaine étant validée dans la seconde, l’émission de vos certificats OV/DV est immédiate et l’obtention des certificats EV est fortement accélérée.