Nameshield steht im Mittelpunkt der Automatisierung digitaler Zertifikate
Angesichts der Verkürzung der Gültigkeitsdauer der Zertifikate auf 47 Tage ist die Automatisierung ihrer Verwaltung (von der Bestellung bis zur Installation) eine unverzichtbare Voraussetzung, um manuelle Eingriffe und die damit verbundenen Risiken zu minimieren.
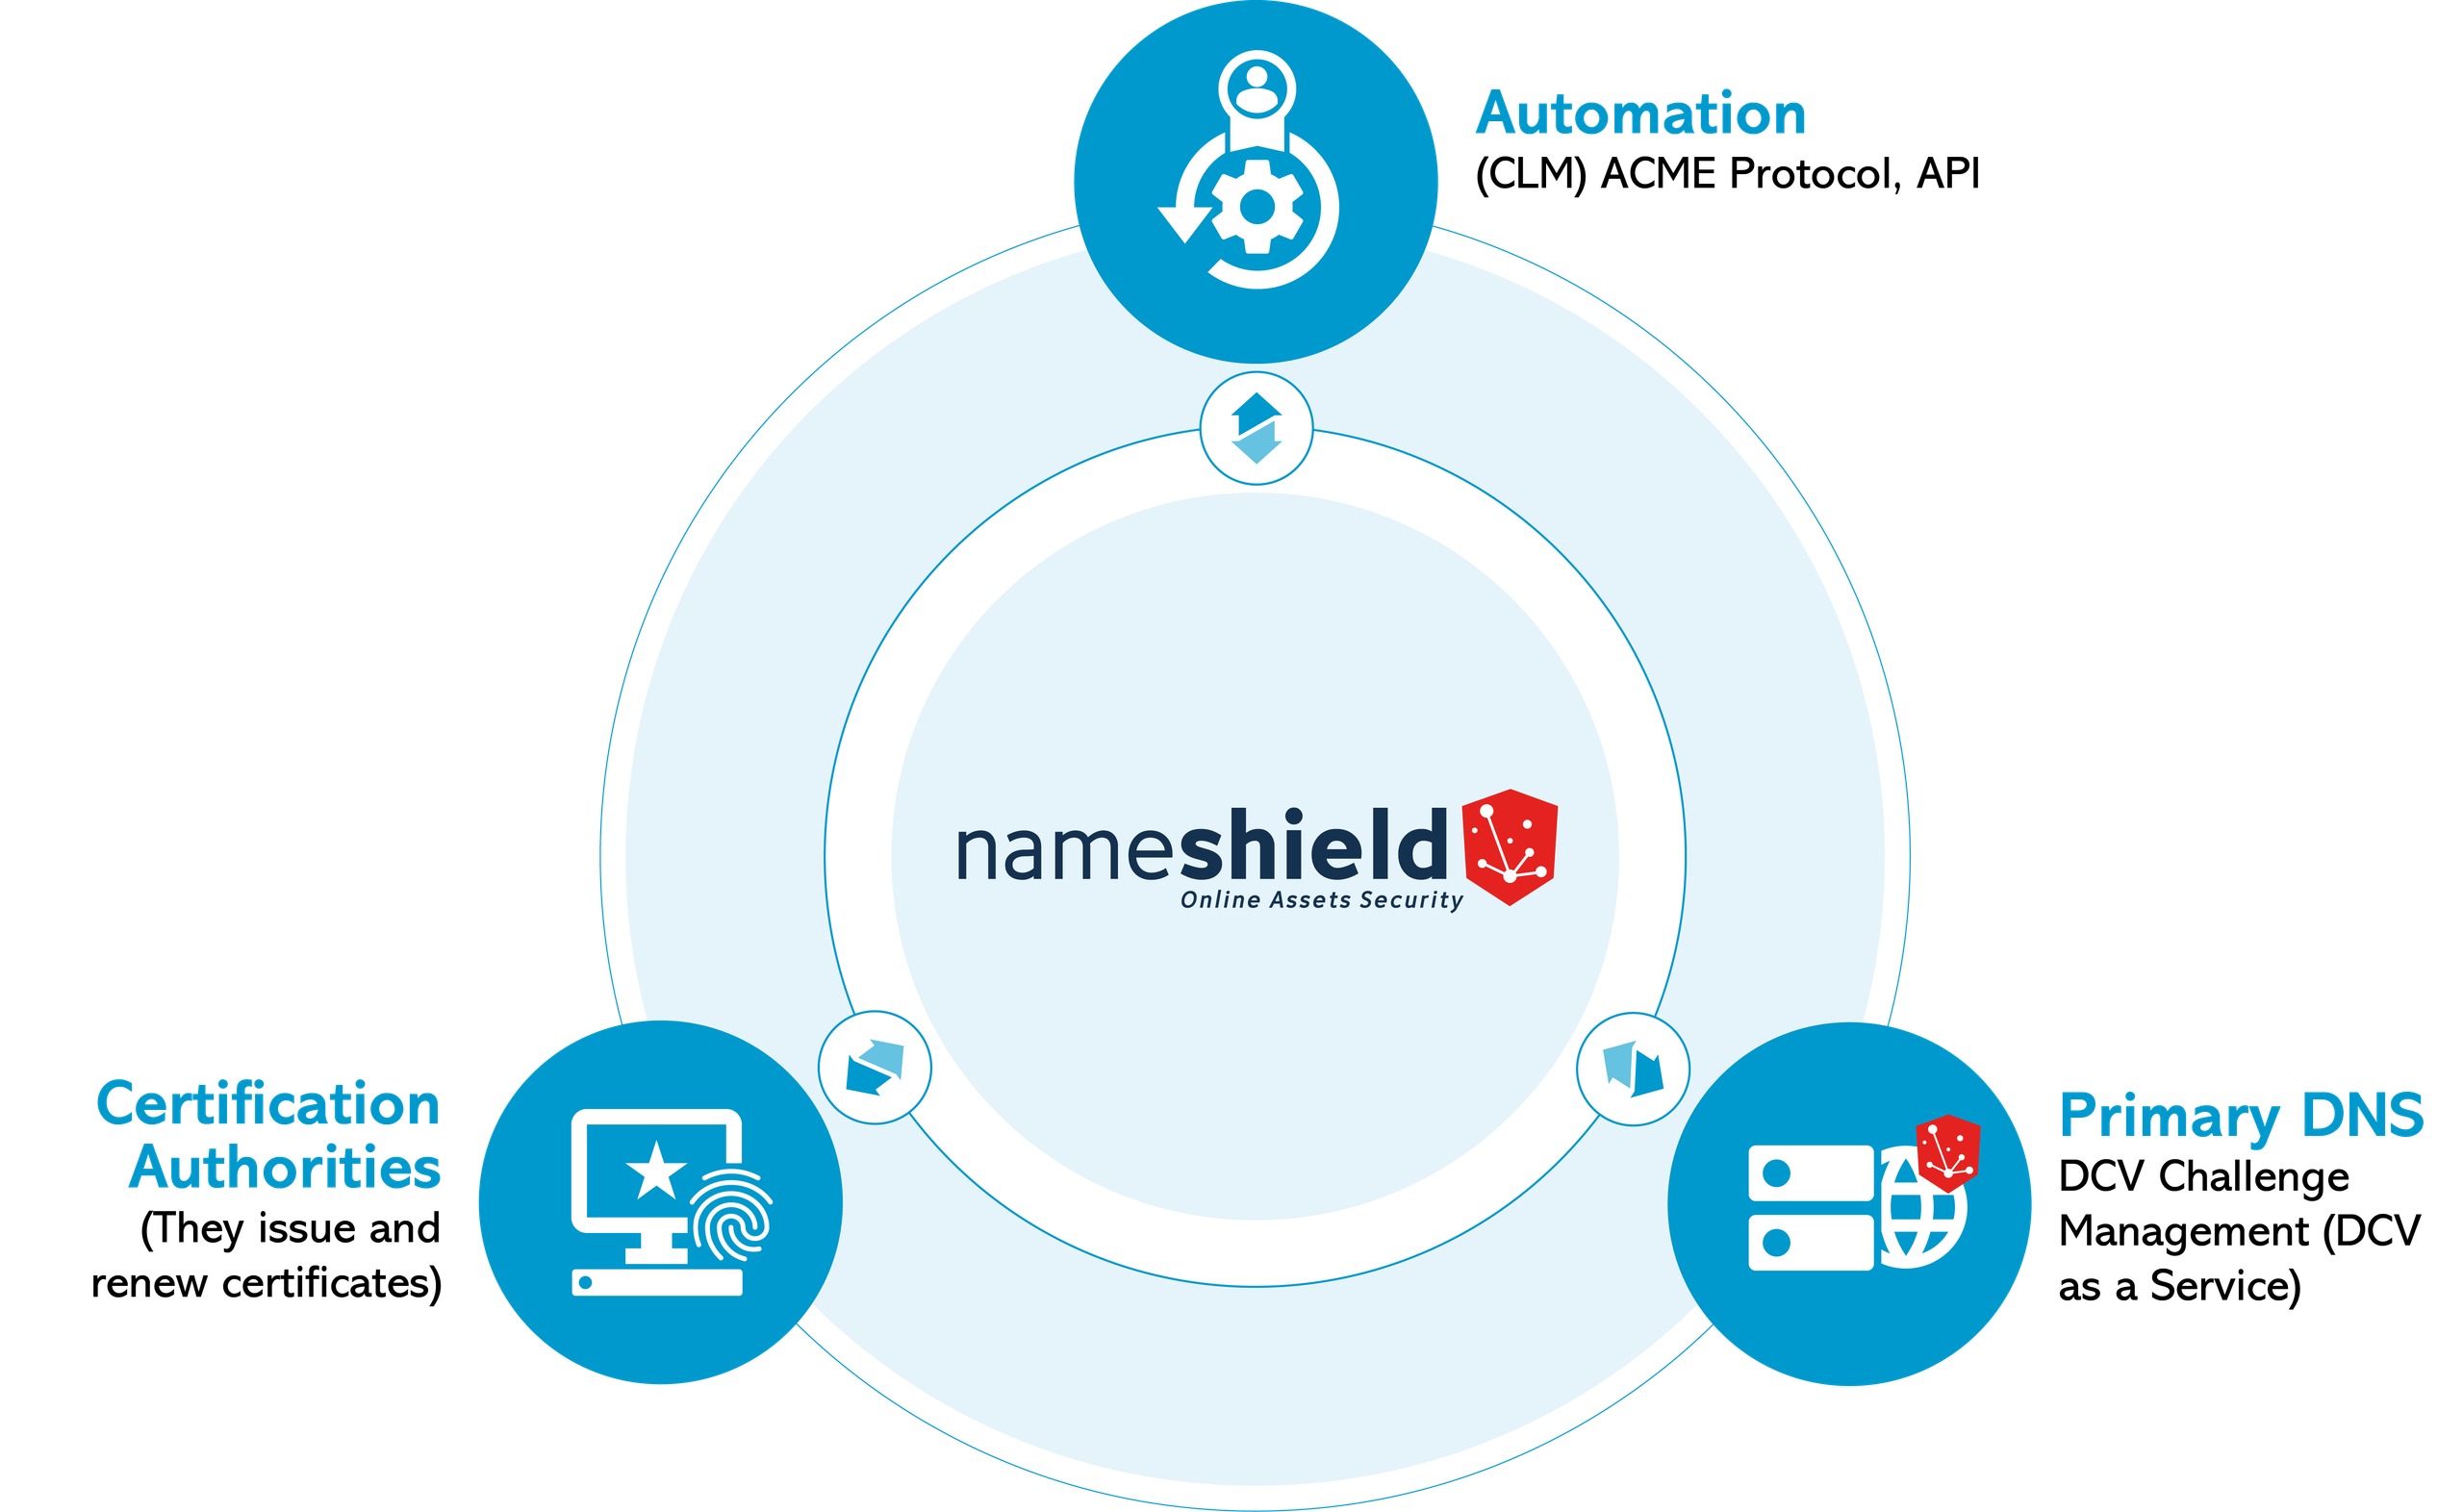
Nameshield verbindet alle unverzichtbaren Software- und Funktionskomponenten (CLM, ACME, AC und DNS), um den Lebenszyklus von Zertifikaten zu automatisieren und den manuellen Aufwand zu reduzieren.
Verkürzung der Gültigkeitsdauer von Zertifikaten auf 47 Tage
Auf Initiative des CA/B‑Forums zur Verbesserung der Sicherheit im Internet wird sich die Häufigkeit der Verlängerung von SSL/TLS-Zertifikaten in den kommenden Jahren drastisch erhöhen.
Neue Vorgaben, neuer Zeitplan: Das kommt auf Sie zu.
- Seit dem 15. März 2026: Maximale Laufzeit von TLS-Zertifikaten nur noch 200 Tage
- Ab dem 15. März 2027: Maximale Laufzeit nur noch 100 Tage
- Ab dem 15. März 2029: Maximale Laufzeit nur noch 47 Tage
- Von März 2026 bis März 2029: Die Gültigkeit der DCV-Challenge (Domainvalidierung) sinkt parallel auf 10 Tage. Damit wird die Kontrolle über die DNS-Infrastruktur zur Pflicht.
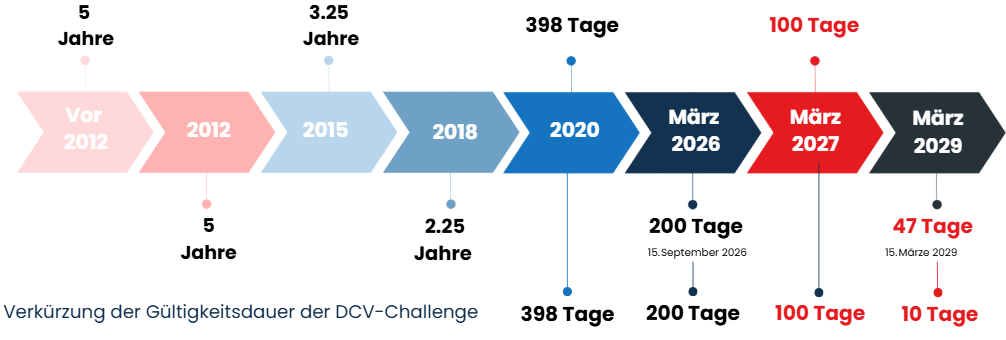
Operative Auswirkungen: Mit nur noch 47 Tagen Laufzeit für Zertifikate und 10 Tagen für die DCV-Challenge steigt der administrative und technische Aufwand auf das Achtfache.
Manuelle Verwaltung hat ausgedient. Nur die Automatisierung schützt dauerhaft vor abgelaufenen Zertifikaten und Dienstausfällen.
Nameshield: eine einzigartige Positionierung auf dem Markt
Nameshield nimmt eine einzigartige Position auf dem Markt ein, indem es gleichzeitig die drei unverzichtbaren Bausteine für die Automatisierung öffentlicher Zertifikate miteinander verbindet:
Baustein Automatisierung: Nameshield verfügt über Schnittstellen zu den wichtigsten CLM-Anbietern auf dem Markt sowie über einen ACME-Dienst.
Baustein Zertifizierungsstellen: Nameshield ist direkt mit 7 Zertifizierungsstellen verbunden, um alle Authentifizierungsprozesse zu verwalten.
Baustein DNS: Nameshield verwaltet das primäre DNS seiner Kunden für eine vollständig automatisierte DCV-Validierung und bietet den DCV-as-a-Service-Dienst für andere DNS-Konfigurationen an.
Eine strategische Partnerschaft mit CLM-Anbietern
CLM (Certificate Lifecycle Management) ist die ideale Softwarelösung zur Verwaltung des gesamten Lebenszyklus digitaler Zertifikate (Bestandsaufnahme, Verwaltungsstrategie, Bestellung und Bereitstellung), um Prozesse zu sichern und Betriebsunterbrechungen zu verhindern.
Für Unternehmen, die komplexe IT-Umgebungen verwalten, basiert die Automatisierung der Zertifikatsverwaltung auf einer perfekten Synergie zwischen der CLM-Software und unserer Infrastruktur:
- Vollständige Erfassung öffentlicher und privater Zertifikate
- Zentrale Steuerung der Verwaltungsstrategie
- Reibungslose Anbindung Ihrer IT-Systeme an Nameshield
- Automatische Bestellung Ihrer öffentlichen Zertifikate bei Nameshield
- Bereitstellung auf allen Instanzen
Unser Netzwerk von CLM-Anbietern:
Unser ACME-Dienst (Automated Certificate Management Environment)
Das ACME-Protokoll ist der Standard, der einen sicheren und automatisierten Austausch zwischen Ihren Servern und den Zertifizierungsstellen (CA) ermöglicht.
Die Vorteile des ACME-Dienstes von Nameshield:
Dedizierter ACME-Server
Nameshield bietet einen ACME-Server, der die automatische Ausstellung von Zertifikaten ermöglicht.
Kompatibilität
Er ist mit den marktüblichen ACME-Clients kompatibel und lässt sich problemlos in Ihre Webserver integrieren.
Automatisierung
Automatische Ausstellung, Überprüfung und Installation Ihrer Zertifikate vor deren Ablauf.
Beherrschung der DNS-Komponente für die DCV-Challenge
Nameshield bietet Domain Control Validation (DCV) als Dienst an, um die Zertifikatsverwaltung zu automatisieren. Eine zentralisierte Validierung macht manuelle Aufgaben überflüssig und automatisiert Ausstellung und Verlängerung in Echtzeit. So lassen sich auch neue Branchenstandards und die vom CA/Browser-Forum vorgeschriebenen verkürzten Gültigkeitsfristen einhalten.
TDie Herausforderung im DNS-Bereich: Da die Wiederverwendungsfrist für die DCV-Challenge bis 2029 auf 10 Tage verkürzt wird, wird die Vorabvalidierung von Domainnamen stark eingeschränkt sein und ihre erneute Validierung bei fast jeder Bestellung erforderlich sein.
Vorteile von Nameshield bei der Verwaltung der DCV-Challenge:
- Die Hinterlegung der Kontroll-Token (TXT oder CNAME) in Ihrer DNS-Zone erfolgt automatisch, wodurch manuelle Eingriffe entfallen.
- Da der Nachweis des Domain-Eigentums innerhalb von Sekunden validiert wird, erfolgt die Ausstellung Ihrer OV/DV-Zertifikate sofort und die Beschaffung von EV-Zertifikaten wird erheblich beschleunigt.